A ANPD ainda não regulou a IA, mas já mostrou o que vai cobrar

Quem monitora seu Programa de Privacidade não é só o órgão regulador
29 de outubro de 2026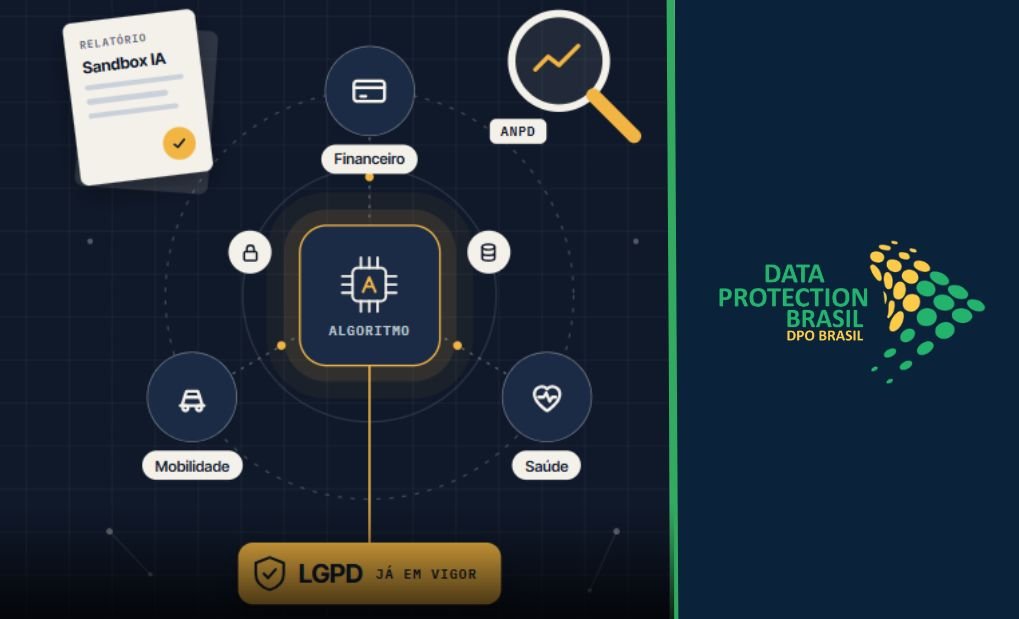
Muitas empresas que usam inteligência artificial adotaram uma estratégia bastante confortável: esperar a lei de IA sair para, aí sim, decidir o que fazer.
Faz sentido, até certo ponto. Ninguém quer investir em adequação para uma regra que ainda não existe. O problema é que os novos relatórios da ANPD mostram que boa parte do que será cobrado já está escrito há bastante tempo.
Em 3 de novembro de 2026, a Agência publicou os três últimos relatórios do seu Sandbox Regulatório em Inteligência Artificial e Proteção de Dados, conduzido em parceria com a USP.
O sandbox funciona como um laboratório supervisionado. Três empresas (Metatext, Synapse AI e Prevvine Tecnologia) colocaram suas soluções de IA à prova nos setores financeiro, de mobilidade e de saúde, sob acompanhamento da ANPD, que apontou riscos e verificou se as correções realmente funcionaram.
Ninguém foi multado ali, a ideia era aprender. Mas é justamente esse tipo de aprendizado que costuma virar orientação, guia e, mais adiante, regra.
Na mobilidade, a preocupação recaiu sobre o compartilhamento de dados com fornecedores e parceiros e sobre a anonimização dos dados de localização, que precisa ser real, e não apenas um nome bonito no relatório. Na saúde, o foco foi deixar claro para o usuário até onde vai a recomendação da IA, saber de onde o sistema tirou cada informação e proteger os dados dos pacientes. No setor financeiro, a empresa precisou conseguir explicar por que a IA bloqueou uma transação e blindar seus algoritmos antifraude contra ataques.
Transparência, explicação de decisões automatizadas, controle de fornecedores e proteção de dados sensíveis já estão na LGPD. O sandbox apenas mostra como a ANPD espera ver essas obrigações funcionando quando existe um algoritmo no meio do caminho.
Por isso, empresas que usam IA para aprovar crédito, selecionar candidatos, atender clientes ou apoiar decisões clínicas precisam ser capazes de demonstrar, por escrito, quais dados alimentam o sistema, como o cliente é informado de que a decisão foi automatizada e qual o motivo dela, de que forma o fornecedor da ferramenta protege esses dados e qual avaliação de riscos foi feita antes de a solução entrar em funcionamento.
Se essas respostas ainda estão incompletas, o problema não é a ausência de uma lei de IA. É a LGPD, que já está em vigor.
A Data Protection Brasil ajuda empresas a utilizar inteligência artificial com segurança jurídica. Realizamos o mapeamento dos dados envolvidos, a avaliação de riscos e fornecedores, a elaboração de Relatórios de Impacto à Proteção de Dados e a estruturação da governança necessária para que a empresa consiga demonstrar conformidade.
Também atuamos como DPO terceirizado, acompanhando continuamente o tratamento de dados pessoais e cuidando da interlocução com a ANPD. Entre em contato conosco.