“De onde conseguiriam o meu contato?” Sua empresa precisa saber responder

O ECA Digital não é só para big techs: sua empresa pode ser impactada indiretamente
24 de setembro de 2026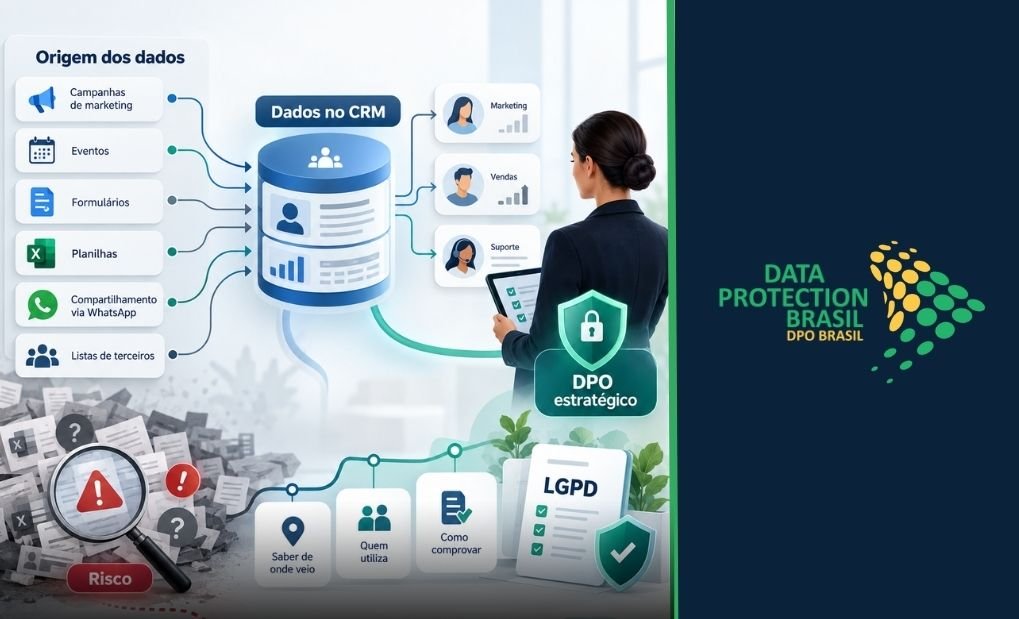
Parece uma pergunta boba, mas é suficiente para revelar a maturidade ou a fragilidade do Programa de Proteção de Dados do seu negócio. Afinal, quem controla a origem das informações que entram no CRM? Quem valida se esses dados podem ser utilizados? E quem responde quando um titular decide exercer os direitos garantidos pela LGPD?
Na prática, é comum que bancos de dados sejam alimentados por campanhas antigas, indicações de clientes, eventos, feiras, formulários, planilhas compartilhadas entre equipes e até listas adquiridas de terceiros. Com o passar dos anos, essas informações circulam internamente sem qualquer rastreabilidade. O comercial importa os contatos para o CRM. O marketing dispara as campanhas. A área de vendas compartilha as planilhas pelo WhatsApp. E, muitas vezes, ninguém consegue responder quem coletou aqueles dados, quando isso aconteceu ou qual é a base legal que justifica sua utilização.
Agora imagine, se amanhã a ANPD pedisse para sua empresa demonstrar a origem dos dados utilizados nas últimas campanhas de marketing, sua equipe conseguiria apresentar essa informação em poucas horas ou começaria uma verdadeira força-tarefa para tentar reconstruir o histórico?
O problema não está apenas na possibilidade de uma fiscalização da ANPD, está na ausência de governança raramente ser percebida antes da crise. Ela aparece quando a ANPD solicita esclarecimentos, quando ocorre um incidente de segurança ou durante uma auditoria, uma due diligence ou uma negociação de investidores ou M&A.
E, nesse momento, a pergunta é sempre a mesma: quem, dentro da empresa, controla a origem, o uso, o compartilhamento e a eliminação desses dados?
Se a resposta depender de buscas em planilhas, e-mails ou da memória dos colaboradores, o problema já deixou de ser operacional e passou a ser jurídico.
Por conta disso o Encarregado pelo Tratamento de Dados Pessoais (DPO) se tornou uma peça estratégica de governança. Seu papel não é apenas atender à ANPD ou responder solicitações de titulares, mas estruturar processos, orientar as áreas internas, identificar riscos e garantir que a empresa consiga demonstrar conformidade de forma contínua. Afinal, a LGPD não pede apenas que a organização esteja em conformidade; ela exige que essa conformidade possa ser comprovada.
Na Data Protection Brasil, oferecemos o serviço de DPO as a Service, apoiando empresas na identificação desses riscos, na revisão de tratamentos e fornecedores e na estruturação de medidas de proteção adequadas à realidade de cada negócio.
Fernanda Gonçalves
Advogada | Data Protection Brasil