A REPUTAÇÃO DA SUA EMPRESA ESCORRENDO PELO RALO, POR CONTA DE UM GOLPE

A ANPD ainda não regulou a IA, mas já mostrou o que vai cobrar
5 de novembro de 2026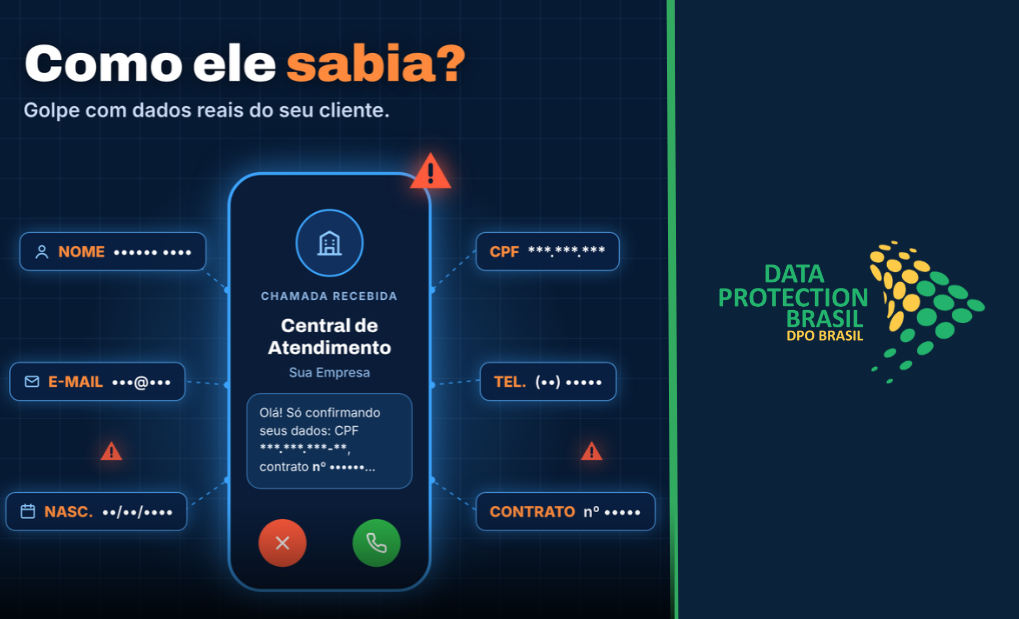
Imagine um criminoso ligando para o seu cliente sabendo o nome dele, CPF, e-mail, qual serviço contratou e até alguma informação verdadeira sobre a relação que mantém com a sua empresa. A abordagem parece legítima, o cliente confia, cai no golpe e perde dinheiro. O fraudador pode até ser um desconhecido, mas existe uma boa chance de que a pergunta feita depois seja outra: “como ele sabia tudo isso sobre mim?”. E é nesse momento que anos de credibilidade podem começar a ser colocados em dúvida por causa de um único incidente com dados pessoais.
Foi esse risco que levou o Fundo Garantidor de Créditos (FGC) a emitir um alerta após identificar, em novembro, acesso não autorizado a informações relacionadas ao pagamento de garantias. Entre os dados envolvidos estavam nome, CPF, e-mail, data de nascimento e informações relacionadas aos pagamentos.
Até o momento, o FGC informou não ter identificado uso indevido dessas informações ou prejuízos financeiros relacionados ao episódio. Ainda assim, fez uma advertência importante aos titulares: dados verdadeiros podem ser utilizados para tornar tentativas de fraude muito mais convincentes.
Esse é o ponto que qualquer empresa deveria observar.
Golpes deixam de ter aquela aparência óbvia de mensagem genérica quando o criminoso consegue combinar informações reais sobre uma pessoa e sobre sua relação com uma organização. Quanto mais contexto ele possui, mais fácil fica imitar uma comunicação legítima e induzir o cliente a acreditar que está realmente falando com a empresa.
E, quando isso acontece, o impacto não fica restrito à Segurança da Informação.
O consumidor pode passar a desconfiar de ligações, mensagens e e-mails legítimos. Pode questionar como seus dados eram armazenados, quem tinha acesso a eles e por que determinadas informações estavam disponíveis. Parceiros comerciais podem fazer as mesmas perguntas. A credibilidade construída durante anos pode começar a ser discutida justamente porque a empresa não conseguiu proteger aquilo que o cliente confiou a ela.
Nenhum programa de privacidade consegue garantir que um incidente jamais acontecerá. Mas existe uma diferença considerável entre uma empresa que conhece os dados que possui, limita acessos, controla retenção, avalia fornecedores e tem um procedimento de resposta estruturado e outra que começa a descobrir tudo isso depois que o incidente já aconteceu.
É por isso que proteção de dados não deveria ser tratada apenas como uma obrigação para evitar uma eventual multa da ANPD. Ela também protege confiança, relacionamento comercial e reputação.
A Data Protection Brasil atua na estruturação de programas de proteção de dados considerando a realidade, os serviços e os riscos específicos de cada empresa. Realizamos o mapeamento das atividades de tratamento, revisão de políticas e contratos, avaliação de fornecedores, análise de riscos, definição de procedimentos e adequação de novos produtos e serviços às exigências de proteção de crianças e adolescentes.
Também atuamos como DPO terceirizado, acompanhando continuamente os tratamentos e apoiando a empresa na gestão de incidentes, no atendimento aos titulares e na interlocução com a ANPD. Entre em contato conosco.
Fernanda Gonçalves
Advogada | Data Protection Brasil